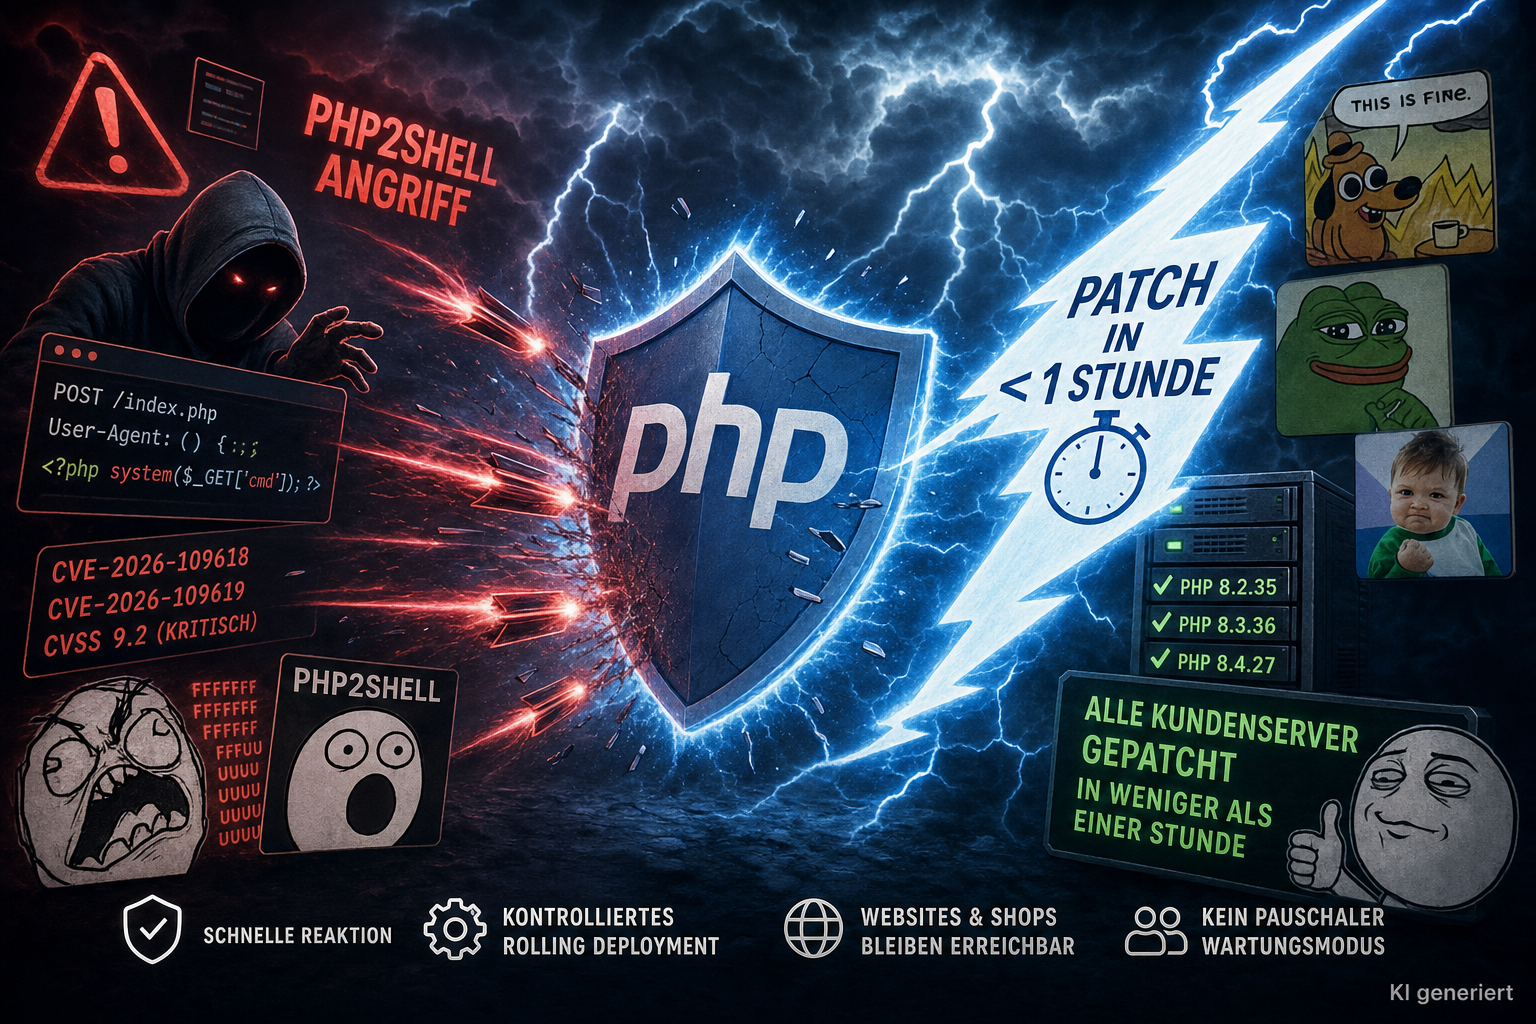
Parallel dazu entstand im Netz die erwartbare Mischung aus ernster Sicherheitsanalyse, hektischem Flurfunk und Galgenhumor: Screenshots mit ASCII-Art, Log4Shell-Vergleiche, Reddit-Kommentare, Discord-Diskussionen und die Frage, ob hier gerade ein neues Internet-Großereignis entsteht.
Was steckte wirklich dahinter? Warum reagierten einige Marktteilnehmer sehr drastisch? Und wie hat goneo dafür gesorgt, dass gehostete Webseiten geschützt blieben, ohne sie pauschal abzuschalten?
Hier ist die Einordnung.
Der technische Kern: Memory Corruption in der Zend Engine
Ausgangspunkt waren zwei Schwachstellen im PHP-Core, die unter den Kennungen CVE-2026-109618 und CVE-2026-109619 geführt wurden. Beide wurden mit einem CVSS-Wert von 9.2 als kritisch eingestuft.
Die Ursache lag nicht in einem typischen PHP-Skript, nicht in WordPress, nicht in einem Plugin und auch nicht in einem einzelnen Hosting-Konto. Sie lag deutlich tiefer: im maschinennahen C-Code der Zend Engine, also in dem Teil von PHP, der PHP-Code verarbeitet und ausführt.
Vereinfacht gesagt ging es um eine problematische Kombination aus drei Faktoren:
- Ein Abbruch in einer Speichergrenzsituation
Wenn PHP während der Verarbeitung eines eingehenden Datenstroms, etwa bei großen Datei-Uploads, in eine Out-of-Memory-Situation geriet, konnte die Engine über einen Sprungmechanismus abbrechen. - Nicht sauber bereinigter interner Zustand
Durch diesen abrupten Abbruch konnten interne Datenstrukturen in einem Zustand verbleiben, der so nicht vorgesehen war. - Gezielt manipulierte Multipart-POST-Anfragen
In Kombination mit dem PHP-Feature session.upload_progress konnten Sicherheitsforscher unter Laborbedingungen einen Pfad konstruieren, über den fremder Code ausgeführt werden konnte, bevor das eigentliche PHP-Skript regulär startete.
Das ist technisch ernst. Gleichzeitig ist es wichtig, die Größenordnung sauber einzuordnen: Ein solcher Exploit ist kein normaler Website-Aufruf, sondern erfordert eine sehr präzise hergestellte Situation aus Speicherlayout, Anfrageformat und PHP-Konfiguration. Genau diese Unterscheidung ging in der ersten Aufregung teilweise verloren.
Der Leak: Aus einer Sicherheitslücke wird „PHP2Shell“
Eigentlich sollten technische Details im Rahmen eines geregelten Embargos zurückgehalten werden, bis Distributionen und Anbieter fertige Patches vorbereiten konnten. Das ist gelebte Praxis. Dann tauchte jedoch ein Screenshot auf: ein Terminal-Tool in bunter 90er-Jahre-Optik, mit ASCII-Art, markigen Sprüchen und dem Namen „PHP2Shell“.
Der Name war kein Zufall. Er erinnerte deutlich an Log4Shell, also an jene Java-Sicherheitslücke, die 2021 weltweit Krisenstäbe beschäftigte. Entsprechend schnell war die Reaktion in sozialen Netzwerken: „Nicht schon wieder“ war der Grundton vieler Kommentare.
In einschlägigen DevOps- und Security-Kanälen wurde der Screenshot zunächst teils als Hoax abgetan. Zu überzeichnet wirkte die Präsentation, zu meme-tauglich der Name. Doch als erste ernstzunehmende Analysen bestätigten, dass der Exploit-Pfad grundsätzlich real war, kippte die Stimmung. Aus Spott wurde Anspannung.
Auch auf Reddit und Mastodon entwickelte sich die typische Sicherheitsdebatte: Einige verwiesen auf Container, SELinux oder andere Schutzmechanismen. Andere hielten dagegen, dass eine blockierte interaktive Shell noch lange nicht bedeutet, dass kein Schaden entstehen kann. Schon das Auslesen von Konfigurationsdateien, Datenbank-Zugangsdaten oder Session-Informationen kann für einen Angreifer reichen.
Genau hier liegt der Punkt: Sicherheit ist nicht binär. Es geht nicht nur darum, ob am Ende eine Shell geöffnet wird. Es geht darum, ob ein Angreifer überhaupt in eine Position kommt, in der er interne Daten sehen oder Prozesse beeinflussen kann.
Das Kommunikationsvakuum: Wenn Unsicherheit die Lage verschärft
Während im Netz Memes kursierten, standen Hosting-Unternehmen, Administratoren und Sicherheitsverantwortliche vor einem echten Problem: Es gab zunächst weder vollständige öffentliche Code-Diffs noch klare technische Entschärfungsanweisungen. Gleichzeitig wurden drastische Empfehlungen diskutiert, darunter sinngemäß: Wer nicht sofort patchen könne, solle betroffene internetfähige Anwendungen vom Netz nehmen.
Für Website-Betreiber ist das eine schwierige Botschaft. Eine Website, die offline ist, ist zwar nicht angreifbar. Sie ist aber eben auch nicht erreichbar. Ein Onlineshop verliert Umsatz. Eine Unternehmenswebsite verliert Vertrauen. Eine Agentur muss ihren Kunden erklären, warum plötzlich Wartungsseiten erscheinen.
Einige Anbieter reagierten deshalb sehr weitreichend und versetzten gehostete Projekte pauschal in einen Wartungsmodus. Aus Sicht eines Krisenstabs kann ein solcher Schritt nachvollziehbar erscheinen. Aus Sicht der betroffenen Kunden ist er allerdings hart: Die eigene Website ist nicht mehr erreichbar, obwohl der konkrete Risikopfad im Einzelfall möglicherweise gar nicht gegeben ist.
Bei goneo war unsere Haltung deshalb klar: Wir schalten Kundenwebsites nicht vorsorglich pauschal ab, wenn es belastbare operative Alternativen gibt.
Die Notfall-Versionen der PHP Foundation
Als die Lage immer unübersichtlicher wurde, zog das Security-Team der PHP Foundation den Veröffentlichungszeitpunkt der Patches vor. Die offiziellen Notfall-Versionen wurden bereitgestellt:
- PHP 8.2.35
- PHP 8.3.36
- PHP 8.4.27
- PHP 8.5.12
Mit den verfügbaren Commits wurde die technische Lage deutlich besser einschätzbar. Der Exploit-Pfad war real und musste geschlossen werden. Gleichzeitig zeigte sich: Es handelte sich nicht um eine automatische „Tastendruck-Apokalypse“, bei der jedes beliebige PHP-System ohne weitere Bedingungen sofort übernommen wird.
Ein zentraler Punkt war der Konfigurationsbereich rund um session.upload_progress.enabled. Dieses Feature ist vielen Anwendern kaum bekannt, kann in bestimmten Konstellationen aber sicherheitsrelevant werden. Genau deshalb ist es wichtig, nicht nur Anwendungen im Blick zu haben, sondern auch die PHP-Laufzeitumgebung, Webserver-Konfigurationen und vorgelagerte Schutzmechanismen.
Wie goneo reagiert hat: Besonnenheit statt Not-Aus
Für uns bei goneo stand von Anfang an fest: Verfügbarkeit und Sicherheit gehören zusammen. Eine sichere Plattform nützt wenig, wenn Kundenwebsites unnötig offline gehen. Umgekehrt darf Verfügbarkeit nie bedeuten, ein reales Sicherheitsrisiko auszusitzen.
Zwischen „nichts tun“ und „alles abschalten“ gibt es professionelle technische Maßnahmen. Genau diese Maßnahmen haben wir genutzt.
Vorgelagerte Filter
Unsere vorgeschalteten Systeme wurden darauf ausgerichtet, auffällige Header-Kombinationen und missgebildete Multipart-Anfragen abzuweisen, bevor sie die PHP-Ebene erreichen. Solche Edge- und Webserver-Filter sind besonders wertvoll, wenn eine Schwachstelle zwar bekannt ist, aber noch nicht überall ein finales Patchpaket produktiv läuft.
Schnelles Patch-Deployment
Unmittelbar nach Bereitstellung der Upstream-Quellen haben unsere Systemadministratoren die neuen PHP-Versionen vorbereitet, geprüft und über die Serverflotte verteilt. Dabei ging es nicht nur um Geschwindigkeit, sondern auch um Qualität: Ein Sicherheitsupdate muss zügig kommen, darf aber keine neuen Betriebsprobleme verursachen.
Nahtloser Reload im laufenden Betrieb
Durch das kontrollierte Recycling von FastCGI- und FPM-Prozessen konnten die gehärteten PHP-Versionen im laufenden Betrieb geladen werden. Für Website-Betreiber bedeutet das: Die Plattform wurde abgesichert, ohne dass Kundenwebsites pauschal in den Wartungsmodus mussten.
Das Ergebnis: Schutz ohne unnötige Ausfallzeit
Unsere Plattform wurde in kurzer Zeit gegen die Schwachstellen abgesichert. Die Webpräsenzen unserer Kunden blieben während des Vorgangs erreichbar.
Das ist kein Zufall, sondern Ergebnis einer Infrastruktur, die für genau solche Situationen vorbereitet sein muss: mit deutschen Rechenzentrumsstandorten, klaren Betriebsprozessen, erfahrenen Administratoren und einem Sicherheitsverständnis, das nicht erst im Alarmfall beginnt.
Was Website-Betreiber daraus lernen können
Der Vorfall rund um „PHP2Shell“ zeigt sehr gut, wie moderne Sicherheitslagen entstehen: Eine reale technische Schwachstelle trifft auf Social-Media-Dynamik, Embargo-Probleme, unvollständige Informationen und hohen Handlungsdruck.
Daraus lassen sich drei Punkte mitnehmen:
- Alarmismus hilft selten.
Sicherheitsrisiken müssen ernst genommen werden. Aber pauschale Panikreaktionen können selbst Schaden verursachen. - Konfiguration ist Teil der Sicherheit.
Nicht nur der Anwendungscode zählt. Auch PHP-Einstellungen, Webserver-Regeln, Prozessmodelle und vorgelagerte Filter entscheiden darüber, wie angreifbar ein System ist. - Architektur schlägt Aktionismus.
Eine gehärtete Hosting-Plattform kann Risiken abfedern, bevor sie beim einzelnen Webprojekt ankommen.
Fazit: Sicher bleiben, erreichbar bleiben
PHP2Shell war kein harmloses Gerücht. Die zugrunde liegenden Schwachstellen waren real und mussten schnell geschlossen werden. Gleichzeitig war der Vorfall ein gutes Beispiel dafür, warum besonnenes Handeln in der Webhosting-Praxis so wichtig ist.
Bei goneo setzen wir darauf, Sicherheitsrisiken ernst zu nehmen, technische Maßnahmen schnell umzusetzen und die Verfügbarkeit Ihrer Website so weit wie möglich zu erhalten. Denn für Ihr Webprojekt zählt beides: Schutz vor Angriffen und eine Website, die für Kunden, Besucher und Suchmaschinen erreichbar bleibt.
Bei goneo laufen Ihre Webseiten weiter: sicher, stabil und mit der Sorgfalt, die professionelles Webhosting braucht.
